Un cadre qui concerne tous les projets
Au Sénégal, la loi de 2008 sur la protection des données à caractère personnel encadre la collecte, l’usage et la conservation des informations sur les personnes. La Commission des données personnelles (CDP) en contrôle l’application. Un fichier client comme une application mobile sont concernés.
Collecter moins, mieux justifier
Chaque donnée doit servir une finalité claire. Une application de rendez-vous n’a pas besoin du même niveau d’information qu’un dossier médical. Moins vous collectez, moins vous avez à protéger.
Savoir où sont les données
Hébergement, sauvegardes, sous-traitants, outils SaaS : cartographiez les flux, y compris hors du Sénégal. Les transferts à l’étranger et les données sensibles, comme la santé, demandent des précautions et des formalités particulières.
Prévoir les droits et les incidents
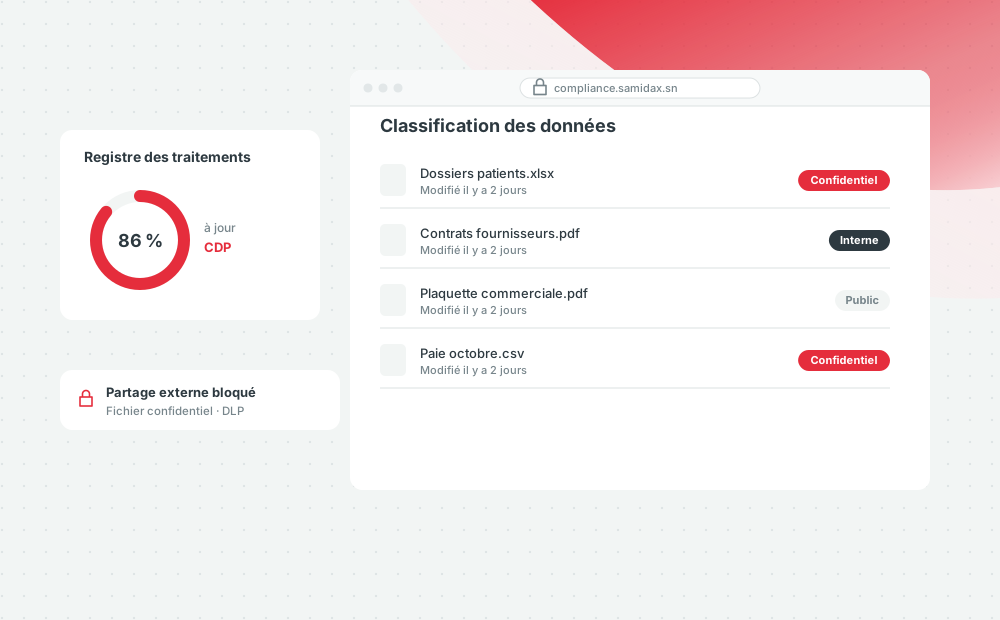
Les personnes peuvent demander l’accès, la rectification ou la suppression de leurs données. Prévoyez ces parcours dès la conception, ainsi qu’une procédure en cas de fuite. Un registre à jour facilite chaque échange avec la CDP. Faites valider vos choix par un juriste.
Passer de la réflexion à un premier périmètre.
Notre phase de cadrage relie ces questions à vos usages et à vos contraintes.
Voir notre démarche