Le point de départ.
L’institution grandissait vite, lançait le mobile banking et devait répondre aux attentes croissantes de son régulateur. Les postes n’étaient pas tous à jour, les comptes administrateurs étaient partagés et personne ne surveillait les journaux.
Le défi
Réduire rapidement les risques les plus graves sans bloquer les agences, puis installer une capacité de détection et de réponse que l’équipe interne peut faire vivre.
- 45 agences aux connexions et équipements hétérogènes.
- Une petite équipe informatique interne.
- Des exigences réglementaires à documenter.
- Aucun test offensif sans autorisation et règles d’engagement signées.
Ce que nous avons construit.
Un programme en trois temps : gouverner (diagnostic de maturité et feuille de route), tester (test d’intrusion autorisé sur le mobile banking et le réseau des agences), défendre (EDR sur tous les postes, centralisation des journaux, cas de détection et procédures de réponse).
- Diagnostic de maturité et feuille de route validée par la direction.
- Test d’intrusion autorisé, puis contre-test après correction.
- Comptes à privilèges nominatifs et authentification forte.
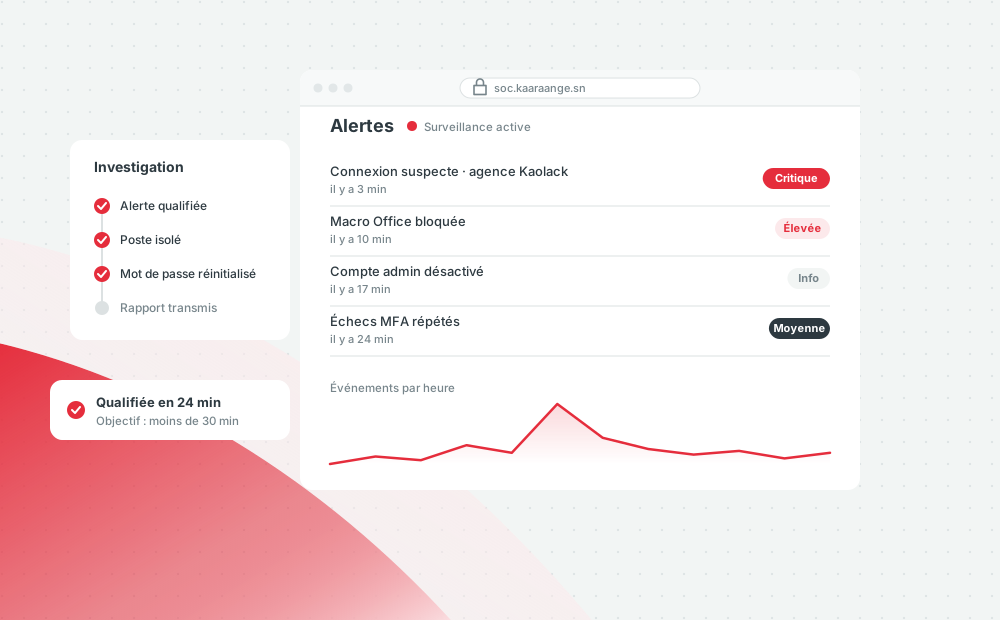
- EDR et journaux centralisés, avec 25 cas de détection.
- Plan de réponse aux incidents et exercice de crise avec la direction.
Comment le projet s’est déroulé.
- 01
Gouverner. Diagnostic, cartographie des risques et priorités validées en comité de direction.
- 02
Tester. Test d’intrusion encadré, restitution et plan de correction.
- 03
Défendre. Déploiement de l’EDR, journaux centralisés et procédures d’analyse.
- 04
S’entraîner. Exercice de crise et transfert à l’équipe interne.
Ce qui a changé.
Indicateurs suivis après la mise en service.
100 %
des vulnérabilités critiques corrigées et contre-testées
-80 %
de comptes à privilèges, tous nominatifs et protégés
< 30 min
pour qualifier une alerte critique, sans aucune surveillance auparavant
Ce qui a fait la différence
Commencer par la direction. Une feuille de route validée en comité a donné à l’équipe informatique le mandat et le budget pour agir.
Technologies
Microsoft Defender · Microsoft Sentinel · Entra ID · PAM · ISO 27001